

PËRMBLEDHJE / Binance zëvendëson 95% të aseteve të vjedhura në sulmin prej 6,3 miliardë dollarësh; FBI-ja i drejton gishtin Koresë së Veriut
Kompania thotë se ka mbuluar pjesën më të madhe të humbjeve me fondet e veta dhe ka rikthyer tërheqjet për një grup kriptomonedhash. Forbes dhe Reuters raportojnë se laptopi i komprometuar i një inxhinieri DevOps ishte një pikë e mundshme hyrjeje, por hetimi zbuloi një sulm më kompleks dhe sulmi nuk i atribuohen një individi të caktuar.
Teksti
Binance deklaroi më 1 nëntor se kishte zëvendësuar ose mbuluar rreth 95% të aseteve të vjedhura në sulmin kibernetik që preku portofolet e saj të përpunimit të transaksioneve. Vlera e vjedhjes vlerësohet në rreth 6,3 miliardë dollarë.
Kompania njoftoi gjithashtu rikthimin gradual të tërheqjeve për kriptomonedha të caktuara. Sipas Reuters, faza e parë përfshiu 15 asete, mes tyre Bitcoin, Ether, BNB, Solana, XRP dhe Dogecoin. Binance tha se tërheqjet për asetet e tjera do të riktheheshin në faza.
Pjesa e mbetur, rreth 5%, përbëhet nga tokenë me likuiditet më të ulët. Kjo mund ta bëjë më të vështirë sigurimin e tyre në sasitë e nevojshme.
Çfarë zbuloi hetimi për sulmet?
Një nga hollësitë kryesore të sulmit u publikua nga revista Forbes në një artikull të Javier Bastardo-s, më 30 tetor 2026. Sipas raportimit, Binance fillimisht identifikoi laptopin e komprometuar të një inxhinieri DevOps si pikë të mundshme hyrjeje në sistem.
Kompania tha se pajisja e komprometuar i kishte dhënë hakerit qasje në një kontejner shërbimi dhe mundësi për të paraqitur transaksione të paautorizuara të tërheqjes. Në atë fazë, Binance deklaroi se nuk kishte gjetur prova për rrjedhjen e paswordeve privatë të portofolëve.
Megjithatë, pas publikimit të artikullit të Forbes, drejtori ekzekutiv i Binance, Richard Teng, bëri një sqarim të rëndësishëm. Ai tha se hetimi kishte zbuluar pika të tjera komprometimi dhe se sulmi nuk ishte rezultat i përdorimit të thjeshtë të lejeve të një punonjësi apo i një veprimi të vetëm.
Teng theksoi se hetimi i kompanisë nuk ia kishte atribuuar përgjegjësinë ndonjë individi.
Reuters raportoi se, sipas kompanisë së analizës së blockchain-it TRM Labs, hakerat kishin komprometuar infrastrukturën e nënshkrimit të transaksioneve. Kjo infrastrukturë autorizon transaksionet që kryhen nga portofolet. Me fjalë të tjera, sulmuesit mund të kenë manipuluar sistemin që autorizonte lëvizjen e fondeve, pa qenë e nevojshme të merrnin drejtpërdrejt paswordet private të portofolëve.
Pjesa më e madhe e vjedhjes u krye brenda rreth 20 minutash, sipas analizës së të dhënave të blockchain-it të cituar nga Reuters.
FBI-ja ia atribuon sulmin grupit TraderTraitor dhe i drejton gishtin nga Koresë së Veriut
Më 31 tetor, Byroja Federale e Hetimeve e SHBA-së (FBI) publikoi një njoftim ku deklaroi se Koreja e Veriut ishte përgjegjëse për vjedhjen e më shumë se 6 miliardë dollarëve në asete digjitale nga Binance. FBI-ja e identifikoi aktivitetin si pjesë të operacionit kibernetik TraderTraitor.
Sipas FBI-së, hetuesit, në bashkëpunim me Shërbimin Sekret amerikan dhe njësinë hetimore të Shërbimit të të Ardhurave të Brendshme (IRS-CI), vëzhguan konvertimin e aseteve të vjedhura kryesisht në Etherum.
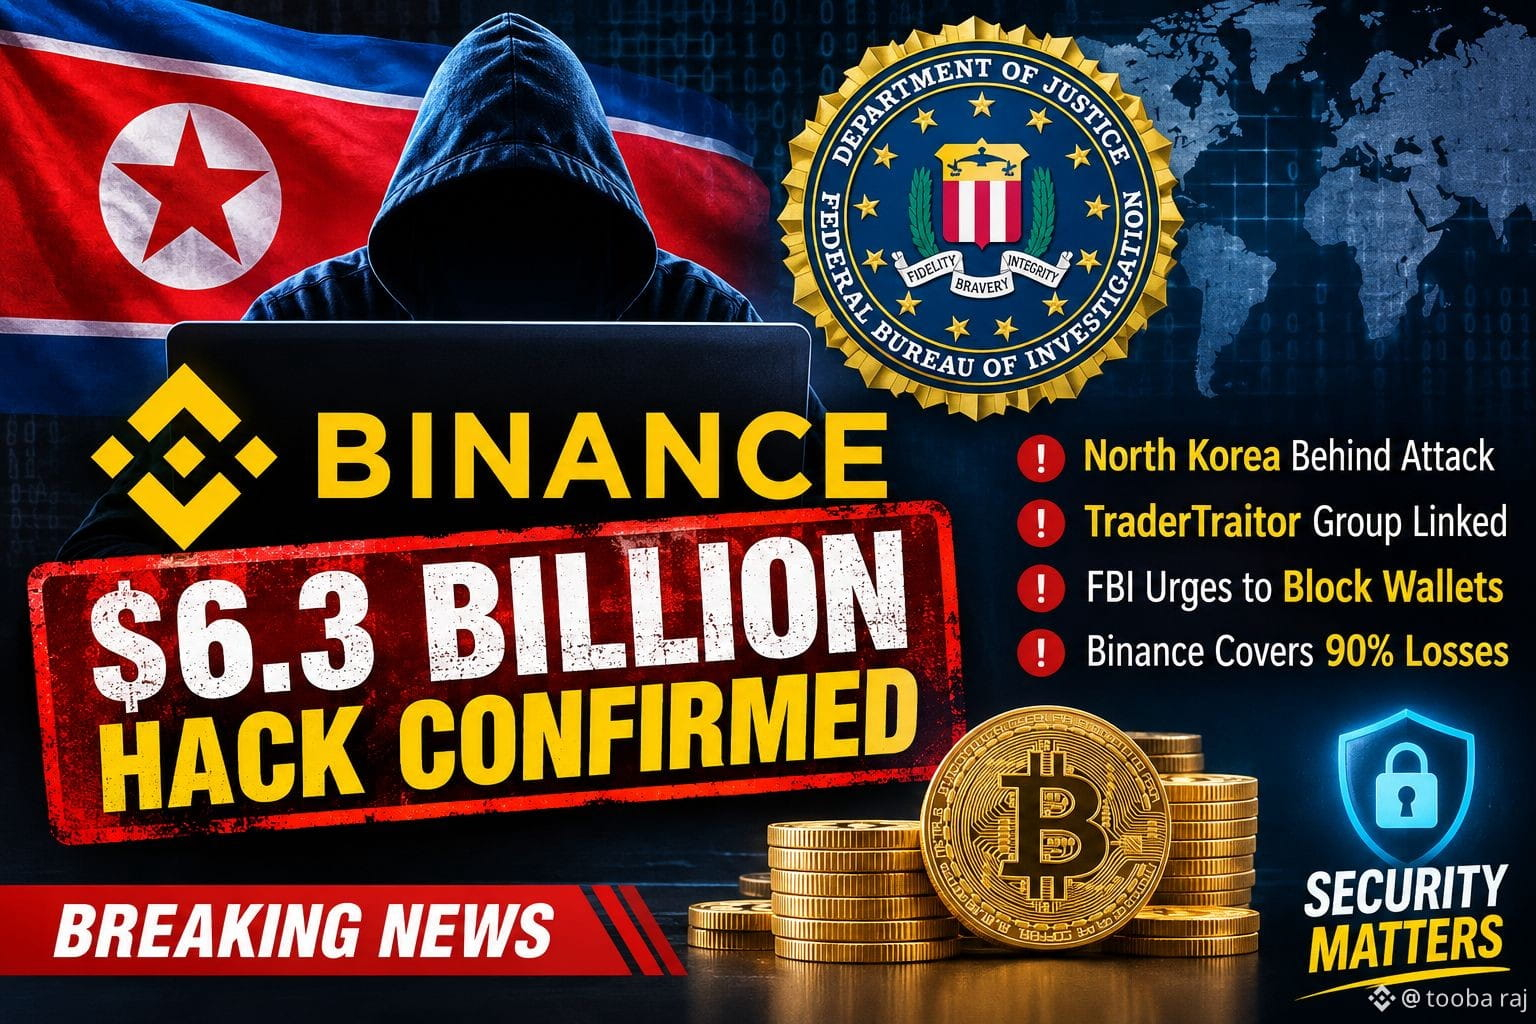
FBI-ja paralajmëroi se autorët mund të përdorin shërbime të financave të decentralizuara dhe platforma të këmbimit të menjëhershëm për të fshehur gjurmët e fondeve. Ajo u bëri thirrje operatorëve të rrjeteve blockchain, platformave të këmbimit dhe kompanive të analizës së aseteve digjitale që të bllokojnë transaksionet e lidhura me adresat e identifikuara.
Ky është atribuimi zyrtar i autoriteteve amerikane. Ai duhet dalluar nga deklarata e Binance se hetimi i vet nuk kishte identifikuar autorët e sulmit.
Trump: Po e shqyrtojmë përfshirjen e Koresë së Veriut
Presidenti amerikan Donald Trump tha më 30 tetor se Uashingtoni ende po shqyrtonte nëse Koreja e Veriut qëndronte pas sulmit.
“Ne nuk e dimë. Po e shqyrtojmë”, u përgjigj ai kur u pyet nga gazetarët në Shtëpinë e Bardhë, sipas raportimeve të Bloomberg Law dhe Anadolu Agency.
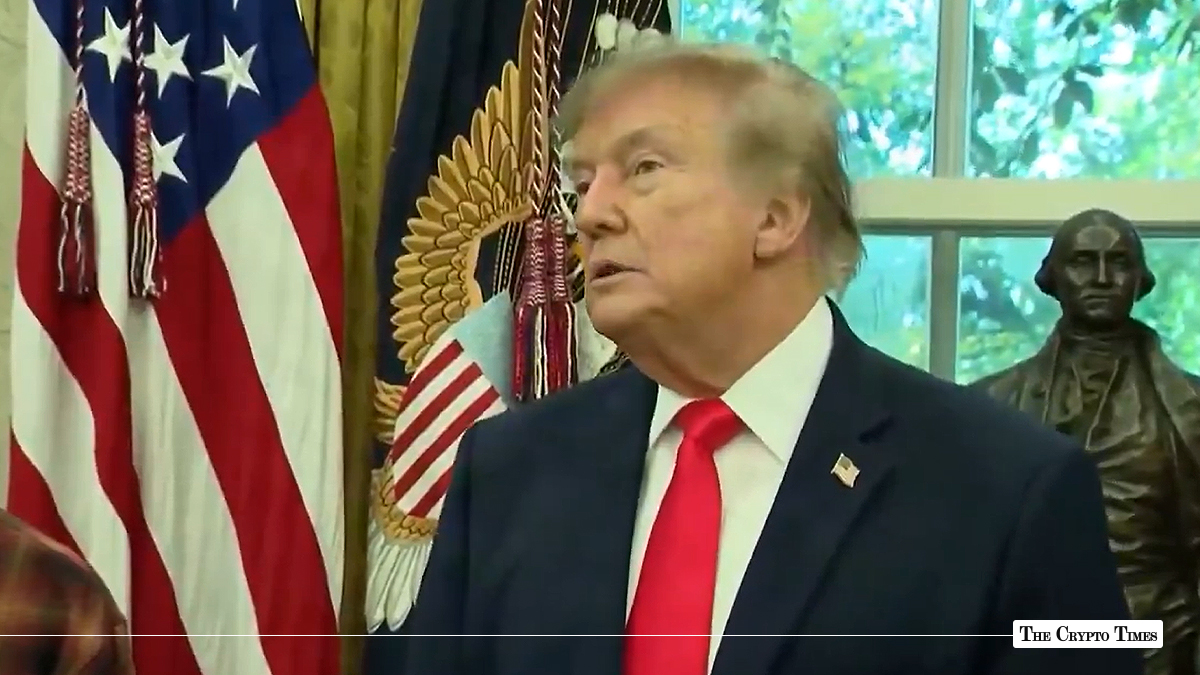
Më 31 tetor, pas publikimit të njoftimit të FBI-së, Trump tha se SHBA-ja do të diskutonte me Korenë e Veriut nëse përfshirja e saj konfirmohej. Deklarata e tij nuk e zëvendëson atribuimin e FBI-së, por tregon se presidenti e trajtoi çështjen edhe në kontekstin diplomatik.
Sa fonde janë ngrirë dhe sa janë zëvendësuar?
Një dallim i rëndësishëm në këtë rast është ai mes fondeve të ngrira dhe fondeve të zëvendësuara nga Binance.
Sipas raportimeve të Forbes dhe Reuters, emetuesit e stablecoin-ëve, përfshirë Tether dhe Circle, ngrinë një pjesë të konsiderueshme të aseteve të lidhura me sulmin. Të dhënat e cituara nga Reuters tregojnë se vlera e përgjithshme e fondeve të ngrira nga emetuesit dhe palët e tjera arriti rreth 3 miliardë dollarë.
Kjo nuk do të thotë se të gjitha këto fonde i janë kthyer Binance. Ngrirja kufizon mundësinë e përdorimit ose konvertimit të aseteve, por nuk është e njëjtë me rikuperimin apo kthimin e tyre te pronari.
Ndërkohë, Binance deklaroi se kishte zëvendësuar ose mbuluar rreth 90% të humbjeve më 31 tetor dhe rreth 95% më 1 nëntor. Kompania tha se do të përdorte fondin SAFU, rezervat e saj dhe burime të tjera korporative për të mbuluar dëmin.
Prandaj, shifra 95% nuk tregon se hakerët janë kapur ose se 95% e aseteve janë rikuperuar prej tyre. Ajo tregon nivelin e humbjeve që Binance thotë se ka mbuluar me burimet e veta.
Tërheqjet rikthehen, por klientët reagojnë
Rikthimi i tërheqjeve nuk e mbylli menjëherë çështjen e besimit te platforma. Në një raportim të publikuar më 1 nëntor, Reuters njoftoi se Binance kishte regjistruar rritje të tërheqjeve të klientëve pas rikthimit të shërbimit.
Sipas të dhënave të DefiLlama-s të cituara nga Reuters, daljet neto nga platforma kaluan 3,5 miliardë dollarë gjatë së dielës. Binance nuk komentoi këtë shifër, por tha se daljet po uleshin drejt niveleve normale dhe përfaqësonin një pjesë të vogël të aseteve nën administrim.
Ngjarja ka rikthyer debatin mbi sigurinë e platformave të centralizuara të kriptomonedhave. Ajo tregon se një dobësi në sistemet që autorizojnë transaksionet mund të shkaktojë humbje të mëdha edhe kur paswordet private nuk janë komprometuar drejtpërdrejt.
Për Binance, sfida tani nuk është vetëm mbulimi financiar i humbjeve. Kompania duhet të sqarojë më tej mënyrën se si u komprometua infrastruktura e saj dhe çfarë masash do të marrë për të parandaluar përsëritjen e një incidenti të ngjashëm.
Për realizimin e analizës, Cogito shqyrtoi këto burime:
1-Forbes – Binance’s $6.3 Billion Hack Started With One Engineer’s Laptop, 30 tetor 2026.
2-Reuters – Gone in 20 minutes: How the biggest heist in crypto history unfolded, 30 tetor 2026.
3-FBI – North Korea Responsible for $6 Billion+ Binance Attack, 31 tetor 2026.
4-Reuters – Binance rikthen tërheqjet pas mbulimit të pjesës më të madhe të humbjeve, 1 nëntor 2026.
5-Bloomberg Law – Trump Says US Looking at Whether Binance Hack Was by North Korea, 30 tetor 2026.
Kujdes! Ky është artikull ekskluziv i Cogito.al, që gëzon të drejtën e autorësisë sipas Ligjit Nr. 35/2016, “Për të drejtat e autorit dhe të drejtat e lidhura me to”. Artikulli mund të ripublikohet nga mediat e tjera vetëm duke cituar Cogito.al, shoqëruar me linkun e artikullit origjinal.
Eksploro më shumë për këto tema
Lajme të ngjashme

- 1
- 2
- 3
- 4
- 5
- 6
- 7
- 8
- 9
- 10
Komente
Duke ngarkuar komentet…